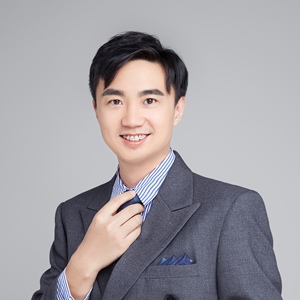
拥有 13 年互联网安全技术研究和实战经验,曾任腾讯反诈骗实验室总监、T4-2级资深安全技术专家。曾主导研发了业界检测能力第一的网址和病毒安全检测引擎,每天为十亿用户提供千亿次的安全检测服务;带领团队创新研发鹰眼反电话诈骗系统、麒麟伪基站定位系统,协同相关机关单位、运营商、银行等打击电信诈骗,每年帮助用户挽回数十亿损失。
讲师介绍
议题介绍
地点:万富厅
所属专题:业务安全与风控
演讲:从 API 视角看业务安全
在当今应⽤程序驱动的世界中,创新的⼀个基本元素就是 API。从银⾏、零售、运输到物联⽹、⾃动驾驶汽⻋和智慧城市,API 是现代移动端、SaaS 和 Web 应⽤程序的关键部分。在⾯向客户、⾯向合作伙伴和机构内部的应⽤程序中,随处可⻅ API 的使⽤。Akamai 的统计报告指出,API 请求已占所有应用请求的 83%,预计 2024 年 API 请求命中数将达到 42 万亿次。
从本质上讲,API 承载了业务逻辑和敏感数据交互,正因为如此,它越来越多地成为攻击者的⽬标。2021 年 IBM Security X-Force 报告中也指出,其分析的数据安全事件中有三分之二是由不安全的 API 造成的;Gartner 预测,到 2022 年,API 滥用将成为导致企业 Web 应用程序数据泄露最常见的攻击媒介,甚至在 2024 年 API 安全问题引起的数据泄露风险将翻倍。
传统的业务安全多是从账号、内容、设备、IP 等主体视角来构建业务安全的防御体系,但是往往在攻击发生后才能进行针对性的建模和防御;另一方面,研发侧不断迭代和更新业务逻辑带来了 API 的爆发式增长,导致安全侧疲于应对;通过对业务的流量进行分析,从 API 的视角来及早感知和修复业务的脆弱点,在攻击尝试的阶段检测到攻击者的攻击入口、攻击资源和攻击方法,或许是业务安全整体防护的一种新的补充。
OWASP 指出,没有安全的 API,快速创新将是不可能的。
演讲提纲:
1. 从 API 的视角来看业务安全的案例
2. API 安全的挑战
3. 保护 API 安全的方案
- API 自动化提取引擎
- API 攻击检测引擎
你将获得:
- 从 API 的视角来解决业务安全尝试的思路
- 如何构建企业的 API 安全体系
关注主办方(InfoQ)


联系我们
交通指南
广州万富希尔顿酒店
Hilton Guangzhou Baiyun
地址:广州市白云区云城东路515-517号

Copyright © 2026, Geekbang Technology Ltd. All rights reserved. 极客邦控股(北京)有限公司 | 京 ICP 备 16027448 号 - 5 京公网安备 11010502039052号 | 产品资质

微信咨询


电话咨询
联系电话:+86 15600537884

微信联系我们
票务经理