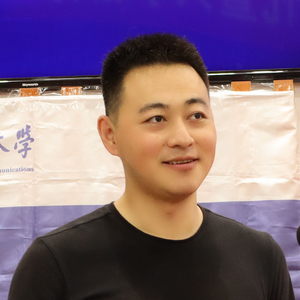
腾讯云安全高级研究员,专注基础安全研究,在漏洞控掘分析自动化以及恶意代码检测领域,积累了前沿研究和一线攻防经验。现致力于在真实世界中挖掘暴露供应链安全的已知和未知威胁,并研究解决核心问题的技术方案。
讲师介绍
议题介绍
地点:万富厅
所属专题:腾讯自研业务大规模云原生实践
演讲:大规模代码中引入供应链漏洞的分析技术前瞻
云原生之所以能提升开发效能,“代码复用”功不可没;独立分析机构的调查报告指出,来自开源软件供应链的代码在线上应用中占比 85%+,这造成了代码缺陷的广泛传播。据 Google Project Zero 团队研究,今年在野利用的 0day 漏洞中有一半是历史漏洞的变种;而开发者也总是在写前人犯过错误的相似代码。
为了解决现有安全技术面对历史漏洞传播无能为力的问题,本次分享将从一些典型案例切入,逐一进行问题分析,并首次揭秘腾讯安全当前正在发力研究的一项有别于 SAST、SCA 等的创造性技术(充分借助历史漏洞的经验,消减代码复用的威胁),以及如何在 DevSecOps 实践中使用该方案。
演讲提纲:
1. 代码复用所引入的软件供应链安全威胁形式
2. 现有分析技术对规模化解决相关问题的盲区
3. 一种面向代码复用问题挖掘的技术讲解
4. 该技术方案与 DevSecOps 集成实践前瞻
你将获得:
- 了解开发实践中各种不可控代码引入构成的安全风险
- 了解腾讯安全的技术内核和预期的能力获取方式
关注主办方(InfoQ)


联系我们
交通指南
广州万富希尔顿酒店
Hilton Guangzhou Baiyun
地址:广州市白云区云城东路515-517号

Copyright © 2026, Geekbang Technology Ltd. All rights reserved. 极客邦控股(北京)有限公司 | 京 ICP 备 16027448 号 - 5 京公网安备 11010502039052号 | 产品资质

微信咨询


电话咨询
联系电话:+86 15600537884

微信联系我们
票务经理