数据安全,利国利民;攻防之战,永不停歇。今年作为数据安全法发布的第一年,企业如何... 展开 >
互联网企业的立体安全防御体系
会议室:百宴厅4出品人:凌云
- Topic 1
段枝宏
58 同城 业务安全架构师 - Topic 2
涂宏伟
携程 信息安全部 基础安全负责人 - Topic 3
薛明伟
默安科技 首席安全开发架构师 - Topic 4
陈继安
猪八戒网 技术支持中心 安全和流水线负责人 - Topic 5
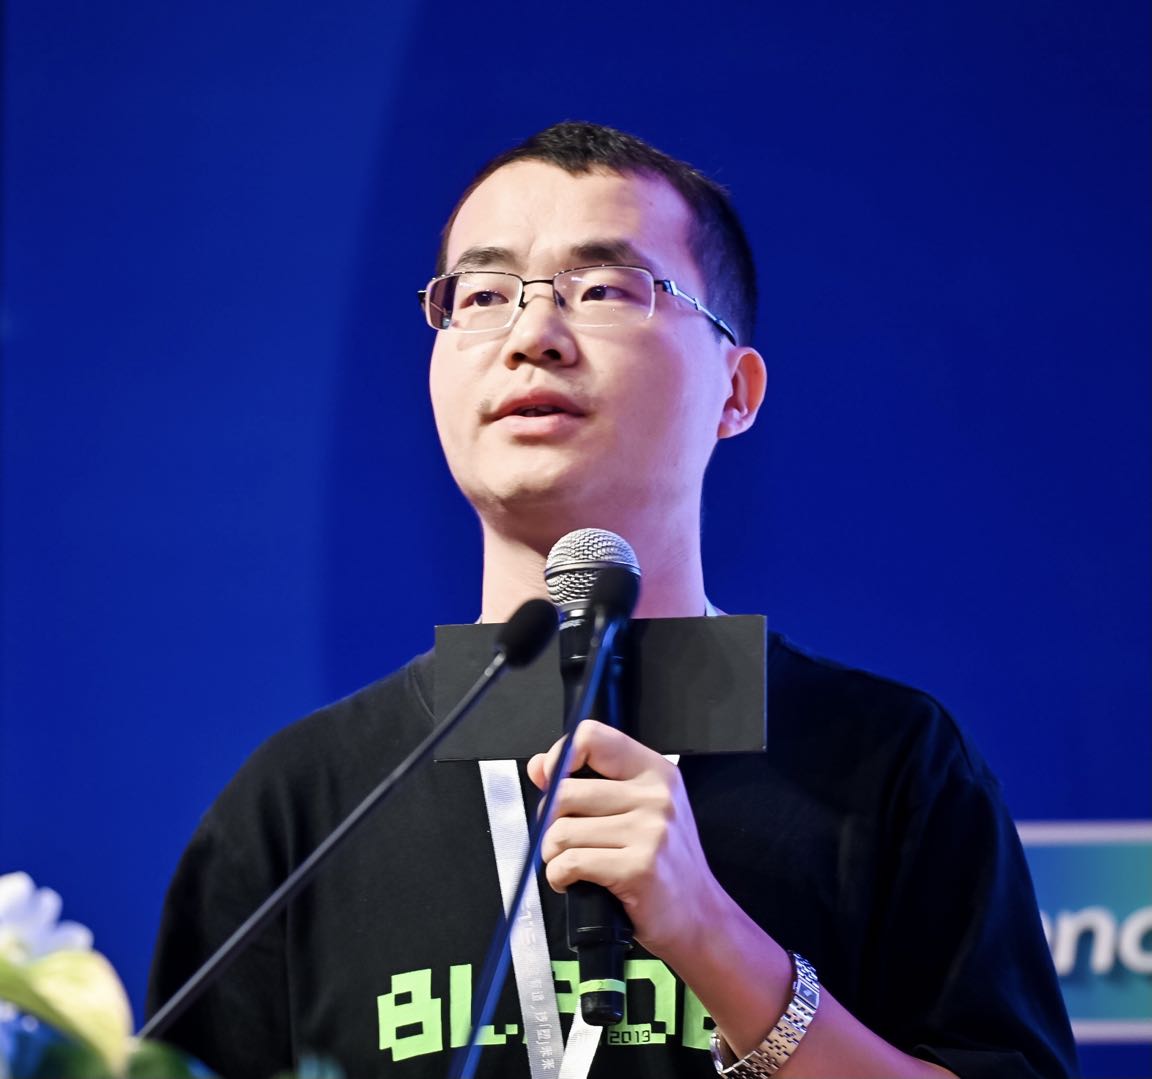
张博
腾讯 Blade Team 技术负责人 - Topic 6
顾宗敏(相和)
蚂蚁集团 资深技术专家
专题出品人:凌云
携程高级信息安全总监
2001 年开始关注信息安全,大学时代活跃于各类黑客论坛和黑客杂志。毕业后加入国内乙方安全公司绿盟科技,随后在甲方互联网公司负责信息安全工作。目前在携程担任信息安全高级总监,有着 15 余年信息安全从业经验。曾经在多个安全技术峰会 Xkungfoo、乌云白帽峰会、Qcon、Gitc上发表演讲。对运维安全、开发安全流程、业务安全风控、合规审计有多年实战经验。曾多次接受上海电视台采访,拍摄国内首个网络安全纪录片《第五空间》。获得 CISA、ISO27001LA 认证。
地点:百宴厅4
专题:互联网企业的立体安全防御体系
数据安全,利国利民;攻防之战,永不停歇。今年作为数据安全法发布的第一年,企业如何做好数据安全法落地?如何保护用户隐私安全?面对各种恶意黑客攻击、羊毛党,如何一方面加强内功,提升防御力,另一方如何主动出击,对抗黄牛党?在这个专题,我们会为你揭秘一个立体的互联网安全防御体系!
by 段枝宏
58 同城
业务安全架构师反爬系统是一套可以对爬虫进行精确识别和拦截阻断的安全系统,目前接入了 58 的各大业务线,接入场景 300+,日处理流量 25 亿,峰值处理 QPS 5W+,为 58 集团各大业务线提供了完整的爬虫治理闭环,为集团的数据与信息安全保驾护航。反抓取系统建设过程中也遇到诸多的挑战,如何去对庞大的数据流量进行实时的策略分析,如何去提高系统的并发能力降低响应延迟,如何去主动发现爬虫并与之对抗等是我们在系统建设过程中必须去思考和解决的。
演讲提纲:
1. 背景及能力演进
2. 初级对抗阶段
3. 中级对抗阶段
4. 当前对抗阶段
5. 总结及思考
你将获得:
- 如何在百亿级业务场景,设计一套实时系统,并有效识别、拦截爬虫
- 如何在 PC、M、APP 终端,进行爬虫对抗
- 如何从资源、攻防对抗层面,建设有效的防御体系
- 如何建设业务无感知的云反爬能力
by 涂宏伟
携程
信息安全部 基础安全负责人企业 SDL 安全建设是通常整个信息安全团队建设的第一步。快速的完成从 0 到 1 安全建设的之后,该如何持续优化和建设?如何在安全人力资源有限的情况下保障业务快速变化下的安全?本次议题会介绍携程如何实践 SDL 安全左移,如何设计针对业务的威胁建模,以及如何大规模应用交互式安全测试工具来降低人力资源投入。从而最终实现在 SDL 链路上串联各阶段自动化工具,形成平台化的 SDL 安全建设体系。
演讲提纲:
1. 面向业务的威胁建模
- 威胁建模的选择
- 威胁建模方案设计与落地
- 威胁建模嵌入研发效率平台
2. 大规模 IAST 技术的应用与运营实践
- IAST 企业应用的痛点与解决方案
- 基于 IAST 的敏感 API 安全安全解决方案
- 携程 IAST 大范围应用的收获
3. SAST 和 SCA 的安全实践
- SCA 组件安全技术方案思考
- SAST 的安全运营
- 基于 GitLab pipeline 的安全左移
4. 漏洞管理与复盘
- 推进漏洞快速修复方案
- 漏洞的全链路复盘
你将获得:
- 如何选择最有效的 SDL 安全工具
- IAST 大规模应用下的解决方案
- 如何在企业高效推动漏洞修复
- 携程的 SDL 安全左移落地方案
by 薛明伟
默安科技
首席安全开发架构师在各行业数字化进程的快速推进和网络安全攻防效果至上、合规趋严的态势下,软件开发面临的不仅仅是功能效能的提升,而是如何在不同开发模式下融合安全要求和能力,构建高效、安全的安全开发体系。本议题分享将从多样化的安全需求场景、开发模式、工具运营乃至未来的安全开发机制等多角度介绍安全能力如何融入开发体系的框架和最佳实践,以及为了保证安全开发体系的落地安全技术应该达到什么样的效果;从技术角度阐述如何解决传统应用扫描手段无法解决的高漏报、难运营以及传统安全手段对容器化开发环境的无感知、弱管控等棘手问题。从研发安全体系建设以及安全技术如何赋能的角度将安全能力真正开放并且赋能开发,打造安全开发体系并保证体系落地以及安全效果,帮助研发部门少走弯路、少踩坑。
演讲提纲:
1. 建设开发安全体系建设的原因
2. 如何设计开发安全体系
- 摸排现存开发流程
- 安全能力选择与设计
- 具体环节操作手册制定
3. 安全体系的落地实践
- 安全运营流程平台如何建立
- 质量门禁如何设置
- 安全能力如何建设与运营
4. 安全体系的稳步推进
- 方案沟通与试点建设
- 方案覆盖,横纵向扩展
- 安全红线,制度规范
- 体系流转监控
- 正向激励
5. 精细化运营,查缺补漏
- 部分数据安全问题如何在安全开发中解决
- 部分越权问题如何在安全开发中解决
6. 建设开发安全体系的收益
你将获得:
- 安全开发体系如何落地、如何运营
by 陈继安
猪八戒网
技术支持中心 安全和流水线负责人数据安全不管是对个人、企业、国家来说都是非常重要的,做好数据安全是一个系统性的工程,公司越大业务越多数据治理就越难,要想做好数据安全一定要从源头开始,发动研发、运维、DBA 等各个技术团队一起承担数据安全目标和责任,安全团队做好把控和赋能。我们在实践中发现依托研发流程可以很好的将数据安全建设左移,把各个部门工作串联起来,通过流程、技术检测、服务鉴权、审计等让数据全生命周期看得见、管得住。
演讲提纲:
1. 数据安全落地难点
- 数据在哪里?谁在收集、存储、使用
- 系统运行很久、改造成本极高
- 数据安全事故仅仅是安全部门的责任
2. 明确目标和责任
- 如何定义数据安全目标
- 如何划分数据安全责任
3. 依托研发流程将数据安全左移
- 归属管理
- 通过研发平台实现业务、工程、数据的关联
- 通过微服务架构逐步实现工程和数据库 1 对 1
- 通过数据库账号权限、DML、DDL 流程推动数据和工程关联落地
- 分类分级
- 定义敏感信息数据特征(字段名称特征、字段内容特征)
- 在数据库 DDL 的时候对字段名称进行检查
- 根据字段内容特征定期扫描数据库内容实现数据自动达标
- 使用管理
- 对于数据分析或者人工提取统一使用数据资产平台进行管理(包含申请、审批、审计)
- 应用间调用采用基于 ServiceMesh 权限控制
- 基于 nginx+lua 的 web 接口敏感数据识别
4. 最终成果
你将获得:
- 如何低成本搭建数据安全体系
- 如何将数据安全工作全民参与
- 数据分类分级的一些技术实现
by 张博
腾讯
Blade Team 技术负责人近年,随着行业监管和立法趋严及安全事件频发,数据安全和隐私保护日益得到行业和个人重视,企业内数据安全体系建设提速,从数据全链条生命周期保护来看,Data at Rest 和 Data in transit 已有相对成熟的技术和落地实践,而 Data in use 环节在企业内缺乏足够的重视和实践,也是阻碍数据流通,发挥数据价值最大化的重要因素之一,机密计算是解决 Data in user 保护的一项关键技术,也逐渐受到工业界的关注,本议题分享腾讯在机密计算领域的一些探索和实践,包括整体技术栈搭建,自研机密计算框架,落地场景等,相关团队也在 iDash 2020 隐私计算国际大赛的机密计算赛道上夺冠。
演讲提纲:
1. 为什么需要机密计算
- 监管和行业安全需求大背景的驱动
- 机密计算能够解决数据在计算过程中的保护问题
2. 机密计算技术原理
- 主流 TEE 技术介绍,相比其他隐私计算技术的优劣
- TEE 技术安全威胁模型
- 使用 TEE 技术的计算模式
3. 业界技术方案
- 国内外大厂及垂直厂商和创业公司
4. 腾讯机密计算实践
- 机密计算技术栈
- 腾讯开源协同多团队协作搭建机密计算平台
- 核心模块介绍,包括服务端框架,自研远程证明机制等
- 落地场景(如腾讯云数链通产品,腾讯云可信计算解决方案)
5. 总结
你将获得:
- 学习到机密计算的原理
- 机密计算在工业界的发展趋势
- 机密计算在工业界落地的一些实践
关注主办方(InfoQ)


联系我们
交通指南
上海宝华万豪酒店
Shanghai Marriott Hotel Parkview
地址:上海市静安区广中西路 333 号

Copyright © 2026, Geekbang Technology Ltd. All rights reserved. 极客邦控股(北京)有限公司 | 京 ICP 备 16027448 号 - 5 京公网安备 11010502039052号 | 产品资质

微信咨询


电话咨询
联系电话:+86 18514549229

微信联系我们
小姐姐 小倩