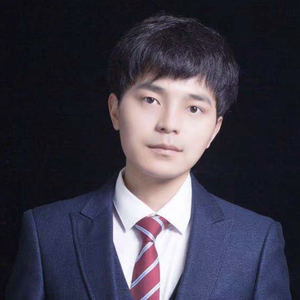
前 58 同城前端架构师,TC 前端通道委员,信息安全部前端负责人,主要负责信安前端相关业务及基础架构。Umajs 开源项目核心贡献者,目前专注于前端工程化、安全、框架、低代码等方向。
讲师介绍
议题介绍
地点:北京厅 1
所属专题:前端前沿技术
演讲:基于代码虚拟化的 H5 安全加固方案
由于 JavaScript 脚本语言特性,代码是公开透明,这个原因也致使 JavaScript 代码是不安全的,任何人都可以直接获取源代码阅读、分析、复制、盗用,甚至篡改。如果不想让 JavaScript 代码被恶意篡改攻击,保障业务的安全,那么使用 JavaScript 保护是必需的。本议题将通过对 H5 应用安全现状及风险的分析,给大家带来关于 58 在基于代码虚拟化的 H5 安全加固方案的案例实践。
演讲提纲:
1. H5 应用安全现状及风险
- H5 安全应用现状
- H5 应用面临的安全风险
- H5 应用风险线上案例
2. H5 加固
- 基于 AST 的 H5 加固系统架构
- 核心技术的解决方案
- 防格式化
- 控制流平坦化
- 废代码注入
- 防调试保护
- 代码加密混淆
- H5 加固效果
3. 代码虚拟化(JSVMP)
- JSVMP 整体架构
- 编译器生成指令原理
- 解释器运行过程及原理
- JS 虚拟化后的 bycode
- 性能及安全
4. 业务数据效果
你将获得:
- 了解 H5 应用存在的风险
- 了解 H5 加固核心技术的解决方案
- 了解代码虚拟化的整体架构方案
- 了解 JavaScript 如何实现编译器和解释器
- 了解整体 H5 应用安全的解决方案,可复制性强
关注主办方(InfoQ)


联系我们
交通指南
北京·四季酒店
Beijing International Convention Center
地址:北京市朝阳区亮马桥路48号

Copyright © 2026, Geekbang Technology Ltd. All rights reserved. 极客邦控股(北京)有限公司 | 京 ICP 备 16027448 号 - 5 京公网安备 11010502039052号 | 产品资质

微信咨询


电话咨询
联系电话:+86 15600537884

微信联系我们
小姐姐