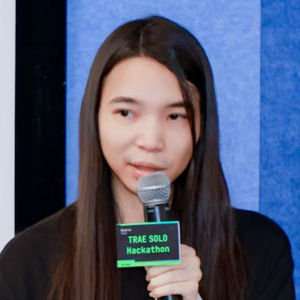
前谷歌工程师,Kimi 大模型研发,开发者关系负责人。
讲师介绍
议题介绍
地点:浦江宴会厅2
所属专题:AI 驱动的软件工程
演讲:Kimi 现代高速开源治理的 AI Native 实践
AI Coding 让代码生产速度大幅提升,但 Issue、PR、合规、安全等治理环节仍依赖人工,逐渐成为研发效率的新瓶颈。
本次分享将结合 Kimi Agent Harness 在开源场景的实践,介绍开源治理智能体 Mira 如何把 AI 从“发现问题”推进到“解决问题”:自动完成 Issue 分诊、PR Review、依赖与许可证扫描、安全漏洞响应,并通过渐进式授权、人机协同和全链路审计,让 Agent 真正进入生产治理流程。
分享将重点拆解从通用 Agent 到垂直治理 Agent 的工程实践,以及如何解决“敢不敢让 AI 动手”这一核心问题,并通过真实治理数据展示 Agent 对响应效率、维护者负担和治理质量的实际提升,探讨 AI Native 时代开源治理的新范式。
演讲提纲
1. 开源治理的新瓶颈
- AI Coding 提速后,治理为什么反而成为瓶颈
- Issue、PR、合规、安全的人工治理困境
2. 从 Agent Harness 到 Mira
- Agent 如何进入真实开源生产环境
- Issue / PR / CI / SBOM 等数据如何接入
- 从只读诊断到自动执行的渐进式授权
3. Mira 核心实践
- Issue 自动分诊与响应
- PR Review 与合并辅助
- 许可证、依赖与漏洞治理
- 从发现问题到自动修复 PR 的闭环
4. AI 怎么做到“敢动手”
- 人机协同审批
- 权限分级
- 全链路审计与回放
- 自动化边界如何定义
5. 真实数据与未来
- 治理效率、响应时间、维护者负担的变化
- 从“AI 辅助治理”走向“AI Native 治理”
前沿亮点
- 让 Agent 真正动手治理开源项目:不止分析和告警,而是直接分诊、Review、修复、验证
- 解决 Agent 生产落地最大的信任问题:通过渐进式授权 + 人机协同 + 全链路审计,让 AI “敢做事、做错可追溯”
- 从发现问题到闭环解决:打通 Issue、PR、CI、SBOM、安全情报,形成真正的治理闭环
- 真实生产数据验证:不是 Demo,而是用实际治理效率和维护者负担数据验证 Agent 价值
听众收益
- 学会一套 Agent 进入真实生产系统的工程方法:权限、审批、审计、可观测
- 了解 AI 如何从“发现问题”走向“自动解决问题”
- 获得一套可迁移的 AI Native 治理范式,用于研发、运维、安全等其他 Agent 场景
关注主办方(InfoQ)
联系我们
交通指南
上海建工浦江皇冠假日酒店
Shanghai Construction Group Pujiang Crowne Plaza Hotel
地址:上海市闵行区陈行公路 3701 号
Copyright © 2026, Geekbang Technology Ltd. All rights reserved. 极客邦控股(北京)有限公司 | 京 ICP 备 16027448 号 - 5 京公网安备 11010502039052号 | 产品资质

微信咨询

电话咨询
联系电话:18514549229

领取往期热门演讲视频
如您在购票过程中遇到问题,请扫码咨询票务小助手