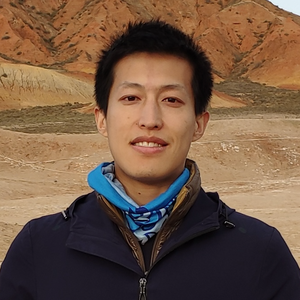
曹一凡,应用安全领域资深专家,曾就职于绿盟科技,现负责快手核心业务线应用安全。曾主导多条核心业务线应用安全体系建设、快手C端账号体系安全建设和风险治理,在传统应用安全领域有丰富的实践积累。当前聚焦于 AI Agent 相关的风险识别和解决方案,致力于保障 AI Agent 产品安全及 AI Native 研发范式下的 SDL 落地。
讲师介绍
议题介绍
地点:浦瑞多功能厅1
所属专题:AI 时代的攻防重构
演讲:Agent 规模化上线,安全底线怎么守:快手 Agent 安全实践
AI 基模能力增强,harness 工程日渐完善,AI Agent 产品呈现爆发式增长。相较于传统产品,AI Agent 具备自主规划的能力,加之各类 tools 极大丰富了 AI Agent 能力边界,对其安全保障也面临新的挑战。
本次分享会结合快手内部 AI Agent 产品形态,介绍快手安全对 AI Agent 产品进行的安全保障实践。主要分享 AI Agent 产品所面临的安全风险,应对安全风险探索的安全保障方案全貌,重点会介绍安全护栏能力、安全沙箱、身份权限问题的解法,还会介绍 AI 建站的安全管控。
演讲提纲
1. AI Agent 产品形态及安全风险
- AI Agent 产品的形态和组成
- AI Agent 产品面临安全风险
2. AI Agent 安全保障体系
- AI Agent 产品安全保障体系
3. 痛点问题及应对
- AI Agent 输入输出安全防护:安全护栏构建
- AI Agent 能力边界限制:安全沙箱演进
- AI Agent 外界交互身份保证:OBO token 标准方案落地
4. AI 建站安全管控
- AI 建站带来的便利与风险
- AI 建站安全风险管控
实践痛点
- AI Agent 安全身份标准的落地:AI Agent 与外部系统交互,引入了身份滥用、权限扩大等安全风险;AI Agent 的安全身份标准方案,要解决身份权限风险,同时要把存量改造、增量接入的成本降低到业务可接受范围
- AI Agent 安全沙箱的统一化:各 AI Agent 沙箱选型各异,防护能力参差,安全方的持续保障成本高,也为全链路可观测带来了较高的适配成本;需要构建一套标准化沙箱,支持安全策略的动态配置和下发,做到默认安全,且业务能低成本接入
- AI 建站带来新的风险面:AI 建站能力开放,非技术人员热衷将运营数据、业务数据通过网站展示,但安全意识不足,生成的网站安全性差,多发未授权、权限开放过大等case,极易造成数据泄露;另一方面,技术人员方便调试,会把内部服务的 websehll、调试能力通过 AI 建站开放到办公网,风险也很高。这两类风险也亟需解决
演讲亮点
- 从实际产品出发,细致拆解 AI Agent 产品形态、所面临的安全风险,推导出完整的安全保障体系
- 给出了护栏、沙箱、AI Agent 身份传递问题,给出了可落地的实践案例
- 探究了 AI 建站带来的新的风险和管控手段
听众收益
- 了解 AI Agent 产品的一般抽象架构,了解 AI Agent 不同组成部分会面临哪些安全风险
- 获取 AI Agent 从 CI/CD 到运行时防护的完整安全保障方法论
- 了解 AI Agent 几个突出问题的解法实践
- 了解 AI 建站带来的安全风险及管控手段
关注主办方(InfoQ)
联系我们
交通指南
上海建工浦江皇冠假日酒店
Shanghai Construction Group Pujiang Crowne Plaza Hotel
地址:上海市闵行区陈行公路 3701 号
Copyright © 2026, Geekbang Technology Ltd. All rights reserved. 极客邦控股(北京)有限公司 | 京 ICP 备 16027448 号 - 5 京公网安备 11010502039052号 | 产品资质

微信咨询

电话咨询
联系电话:18514549229

领取往期热门演讲视频
如您在购票过程中遇到问题,请扫码咨询票务小助手