AI 时代下各种工具能力与新框架层出不穷,使用者身处其中如何了解其安全?站在安全... 展开 >
AI 时代的攻防重构
会议室:待定出品人:chonglou 博士
- Topic 1
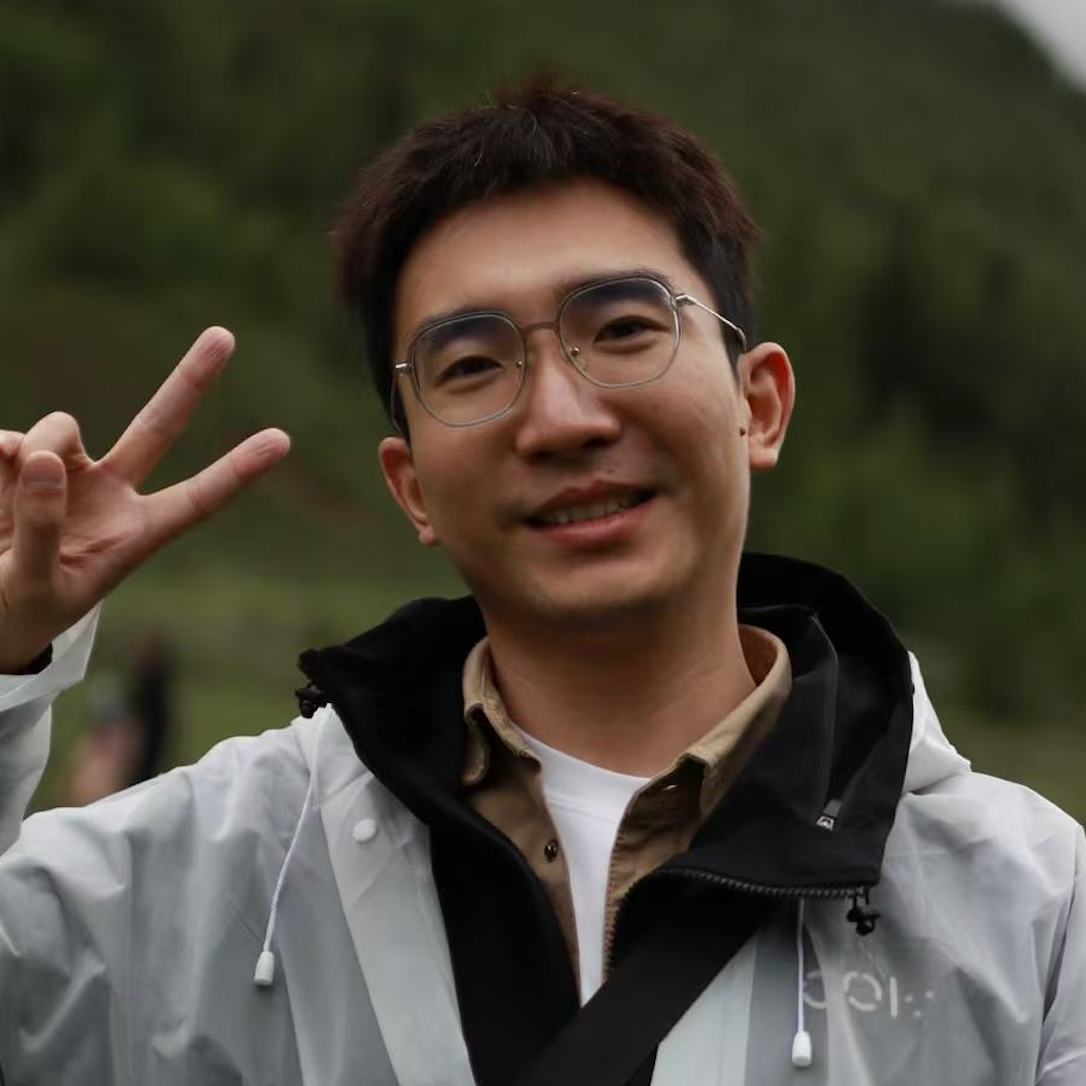
于思
字节跳动 安全攻防专家 - Topic 2
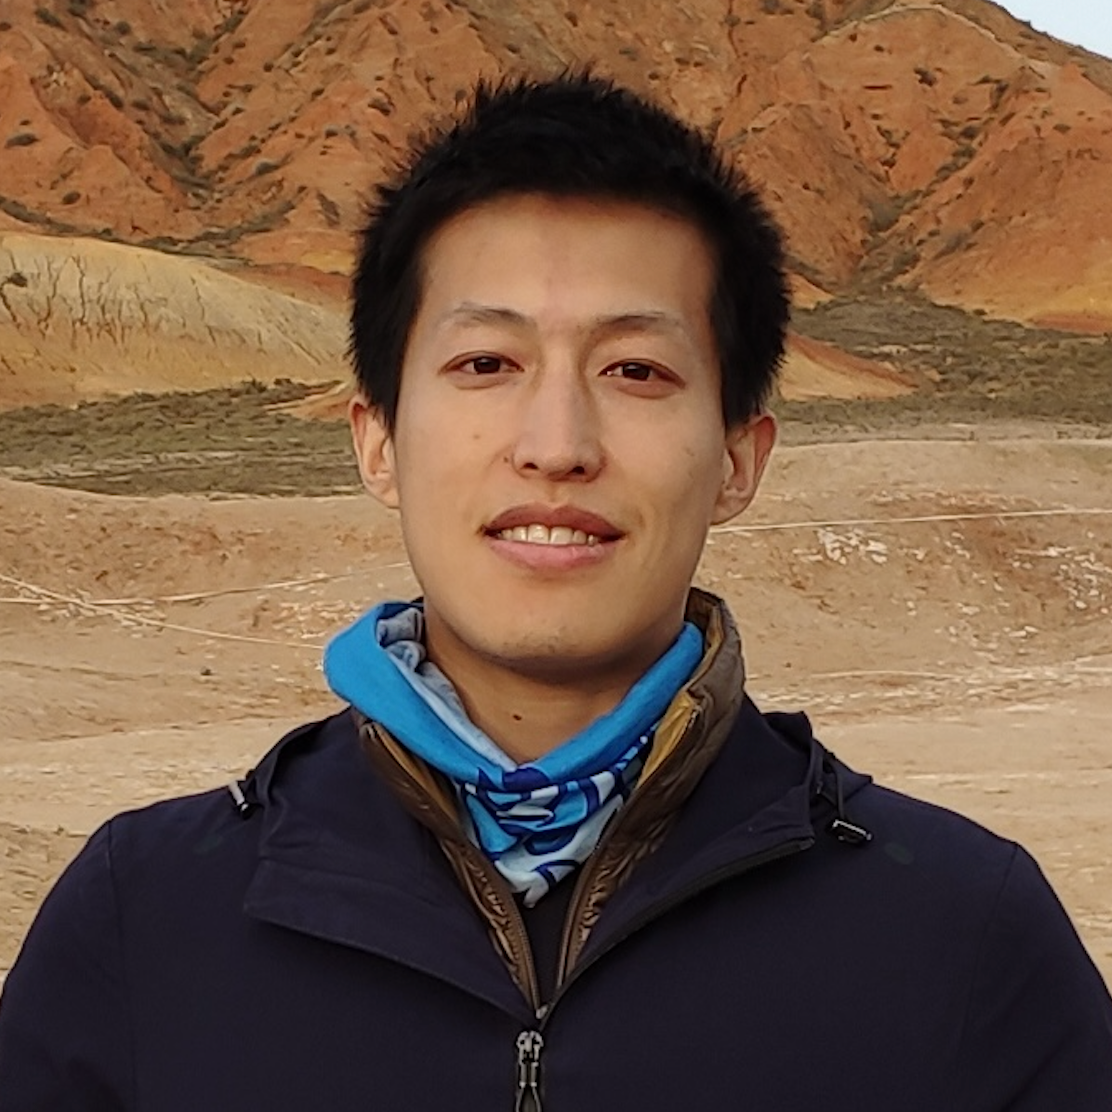
曹一凡
快手 安全专家 - Topic 3
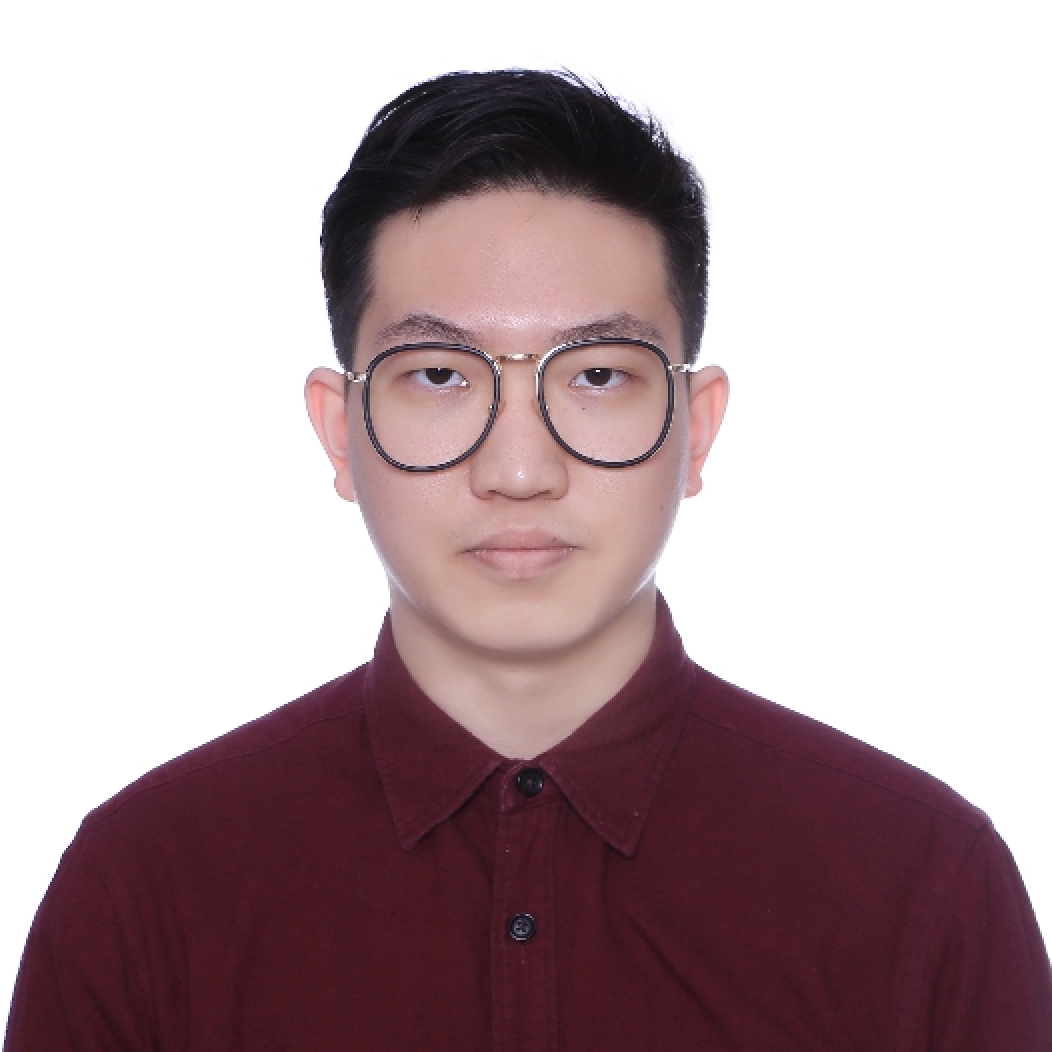
阴俊哲
亚马逊云科技 安全合规专家 - Topic 4
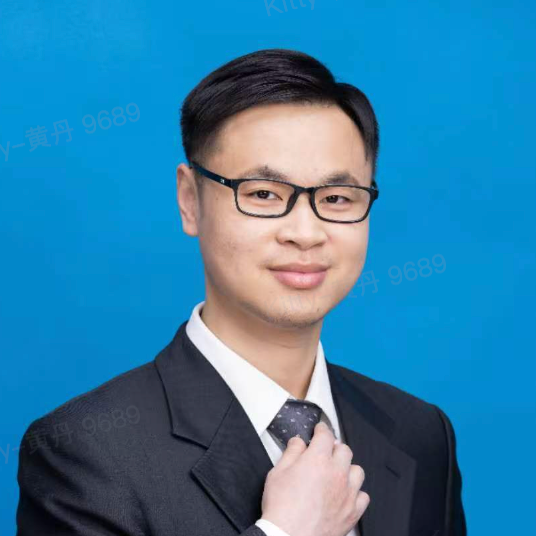
张胤
中国计算机行业协会网络和数据安全专业委员会 副主任
专题出品人:chonglou 博士
字节跳动某国际业务安全负责人
上海交大网络空间安全学院博士后,字节跳动某国际业务安全负责人,历任国内某头部物流公司安全负责人、头部智能物联网设备厂商安全负责人,在各网络安全技术与安全管理领域具有丰富经验,并在多个安全前沿场景有突出安全研究成果。
专题:AI 时代的攻防重构
AI 时代下各种工具能力与新框架层出不穷,使用者身处其中如何了解其安全?站在安全管理视角如何对公司内部的各类AI工具与应用开展安全工作保障安全性?而 AI 时代又为攻击者提供了便利条件,大大降低了攻击门槛与成本,如何通过 AI 能力更好拓展安全能力?
本专题将会分享从攻击者视角和 AI 使用者安全管理者视角的不同维度安全工作,为参会者带来 AI 时代的安全思考。
专题受众
- 深度 AI 用户与 AI 能力开发者、MCP/Agent/Skill 开发者等
- 公司内大量应用 AI 能力的安全技术与安全管理者
- AI 攻防与安全研究人员
by 于思
字节跳动
安全攻防专家在复杂业务系统中,真正高价值的漏洞往往不源于单个接口,而隐藏在业务规则、角色权限和状态流转的组合关系中。传统安全工具擅长识别已知缺陷,却难以理解业务语义,更难完成跨步骤的攻击推演。本次分享将介绍一种由大模型驱动的复杂业务漏洞挖掘思路:通过业务规则建模,让 AI 理解角色、对象、动作与约束;结合智能规划与动态验证,自动生成并评估潜在攻击路径。演讲将围绕方案设计、关键技术、实践挑战与经验思考展开,探讨大模型如何推动业务安全测试从规则匹配和单点检测,走向具备业务理解、路径推演和自主验证能力的新范式。
演讲提纲
1. 复杂业务漏洞挖掘面临的新挑战
- 为什么传统扫描方法难以发现复杂业务漏洞
- 大模型为业务安全测试带来的新机会
2. 面向漏洞挖掘的业务规则建模
- 如何让大模型理解业务角色、对象、流程与约束
- 如何将分散的业务知识转化为可推演的安全模型
3. 攻击路径的智能生成与动态验证
- 利用大模型规划跨角色、跨接口、跨状态的攻击路径
- 结合智能体与安全工具完成路径执行和结果验证
4. 实践挑战与未来展望
- 业务知识不完整、模型不确定性和复杂环境适配
- 从辅助安全专家走向自主业务攻防智能体
- AI 驱动的业务安全测试将如何演进
实践痛点
实践中需要平衡三组 tradeoff:通用建模与场景精度、路径探索广度与执行成本、智能体自主性与安全可控性。此外,复杂业务通常包含异步状态、时序依赖和外部风控,缺少稳定的业务结果判定机制,容易将正常策略、环境异常或无效数据误判为漏洞。如何做好状态复位、对照验证与人工确认,是落地过程中无法绕开的问题。
演讲亮点
- 面向漏洞挖掘的业务规则建模:不同于只对代码或接口进行语义检索,将业务角色、对象、动作、状态和约束组织成可推演模型,使大模型能够围绕业务规则和业务不变量发现异常组合
- 攻击路径生成与动态验证闭环:不止输出“可能存在风险”的分析结论,而是让大模型生成可执行的攻击路径,并根据工具执行和环境反馈持续调整,最终通过业务状态变化验证风险是否真实存在
听众收益
- 理解复杂业务漏洞与传统单接口漏洞的本质区别,以及大模型适合解决哪些问题
- 获得一套从业务知识组织、规则建模、攻击路径生成到动态验证的整体方法
- 了解大模型在业务安全场景中的真实局限、关键取舍和常见误区,避免方案停留在概念演示阶段
- 对业务安全测试从专家辅助工具向自主攻防智能体演进形成更清晰的判断
by 曹一凡
快手
安全专家AI 基模能力增强,harness 工程日渐完善,AI Agent 产品呈现爆发式增长。相较于传统产品,AI Agent 具备自主规划的能力,加之各类 tools 极大丰富了 AI Agent 能力边界,对其安全保障也面临新的挑战。
本次分享会结合快手内部 AI Agent 产品形态,介绍快手安全对 AI Agent 产品进行的安全保障实践。主要分享 AI Agent 产品所面临的安全风险,应对安全风险探索的安全保障方案全貌,重点会介绍安全护栏能力、安全沙箱、身份权限问题的解法,还会介绍 AI 建站的安全管控。
演讲提纲
1. AI Agent 产品形态及安全风险
- AI Agent 产品的形态和组成
- AI Agent 产品面临安全风险
2. AI Agent 安全保障体系
- AI Agent 产品安全保障体系
3. 痛点问题及应对
- AI Agent 输入输出安全防护:安全护栏构建
- AI Agent 能力边界限制:安全沙箱演进
- AI Agent 外界交互身份保证:OBO token 标准方案落地
4. AI 建站安全管控
- AI 建站带来的便利与风险
- AI 建站安全风险管控
实践痛点
- AI Agent 安全身份标准的落地:AI Agent 与外部系统交互,引入了身份滥用、权限扩大等安全风险;AI Agent 的安全身份标准方案,要解决身份权限风险,同时要把存量改造、增量接入的成本降低到业务可接受范围
- AI Agent 安全沙箱的统一化:各 AI Agent 沙箱选型各异,防护能力参差,安全方的持续保障成本高,也为全链路可观测带来了较高的适配成本;需要构建一套标准化沙箱,支持安全策略的动态配置和下发,做到默认安全,且业务能低成本接入
- AI 建站带来新的风险面:AI 建站能力开放,非技术人员热衷将运营数据、业务数据通过网站展示,但安全意识不足,生成的网站安全性差,多发未授权、权限开放过大等case,极易造成数据泄露;另一方面,技术人员方便调试,会把内部服务的 websehll、调试能力通过 AI 建站开放到办公网,风险也很高。这两类风险也亟需解决
演讲亮点
- 从实际产品出发,细致拆解 AI Agent 产品形态、所面临的安全风险,推导出完整的安全保障体系
- 给出了护栏、沙箱、AI Agent 身份传递问题,给出了可落地的实践案例
- 探究了 AI 建站带来的新的风险和管控手段
听众收益
- 了解 AI Agent 产品的一般抽象架构,了解 AI Agent 不同组成部分会面临哪些安全风险
- 获取 AI Agent 从 CI/CD 到运行时防护的完整安全保障方法论
- 了解 AI Agent 几个突出问题的解法实践
- 了解 AI 建站带来的安全风险及管控手段
by 阴俊哲
亚马逊云科技
安全合规专家随着 AI Agent、智能硬件和生成式 AI 工具逐步进入生产环境,安全建设面对的对象正在发生变化:从传统的应用、接口和基础设施,扩展到具备自主决策、工具调用和持续执行能力的 AI 系统。与此同时,全球安全合规要求持续演进,AI 工具、协议和应用形态快速变化,传统依赖固定规则和人工流程的安全体系也面临新的挑战。
本次分享将结合 AWS 在全球业务和复杂安全合规环境下的实践,从端侧智能体安全、安全 SDLC,以及 AI 驱动的安全工程三个方面展开,探讨 AI 时代安全边界、权限与行为控制的变化,以及如何将安全能力进一步融入研发、测试、部署和运行全过程,推动安全从“上线前检查”走向持续的工程化建设。
演讲提纲
1. AI 时代,安全建设正在发生什么变化?
- 全球安全合规持续演进,对企业安全基线和研发流程带来的新挑战
- 从传统应用到 AI/Agent,攻击面、权限边界和风险模型的变化
- AI 工具、协议和应用形态快速演进,安全能力如何持续迭代
- 从“上线前做安全”走向贯穿研发与运行全过程的安全建设
2. 端侧智能体:新的攻击面与安全边界
- IoT、智能硬件引入 Agent 后带来的新安全问题
- 端侧 Agent 的权限、工具调用、数据访问与行为控制
- 面向端侧智能体的安全分级与风险识别
- 智能硬件场景下安全与合规建设的实践思路
- 从“模型是否安全”进一步走向“Agent 行为是否可控”
3. 从 Security SDLC 到 AI 驱动的安全工程
- 如何将安全能力前移到 AI 应用和 Agent 的研发流程
- Agent 渗透测试:从人工测试走向智能化的风险发现与验证
- AI 在代码安全分析、漏洞发现等场景中的应用
- Agent 在安全运营与响应中的实践探索
- 如何将 AI 安全能力融入 CI/CD,避免形成新的工具孤岛
- AI 安全能力走向生产过程中面临的权限、护栏、验证与可靠性问题
4. AWS 实践:构建持续演进的 AI 安全体系
- 多地区、多业务、多合规环境下的安全建设挑战
- 如何持续维护安全基线,应对 AI 技术和应用形态的快速变化
- 如何将权限控制、行为检测与安全能力融入研发和运行流程
- 从单点安全能力走向持续、工程化的安全体系
实践痛点
1. 安全合规持续变化
- 海内外不同地区的法规、行业规范和企业安全基线不断演进,传统静态的安全规则和一次性的合规检查难以持续覆盖,需要建立能够不断更新的安全基线和治理机制。
2. AI 正在重新定义安全边界
- Agent 不再只是生成内容,还会调用工具、访问数据并执行操作。随着 MCP 等协议和 AI 应用形态不断发展,安全控制需要从传统的账号、接口和网络边界进一步延伸到权限、上下文和行为。
3. AI 安全能力快速发展,但工程化仍是挑战
- Agent 渗透测试、代码安全分析、SOC 智能化等能力不断成熟,但如何与现有 CI/CD 和安全流程结合,真正进入研发与生产体系,而不是形成新的工具孤岛,仍需要持续探索。
4. AI 参与安全之后,AI 本身也需要被约束
- 当 Agent 开始参与安全检测、分析和响应,其权限边界、操作范围、结果可靠性和运行稳定性也需要纳入安全设计。
演讲亮点
- AWS 全球业务实践:结合多地区、多业务、多合规环境,分享 AI 时代安全建设面临的真实挑战
- 从安全能力到安全工程:关注如何将 AI 安全能力融入研发、测试、部署和运行全过程
- 从新攻击面到工程实践:覆盖端侧 Agent 安全、Security SDLC 和 AI 驱动安全运营等典型场景
- 关注生产落地问题:围绕权限、行为控制、工具护栏、结果验证和可靠性等关键问题,分享 AI 安全工程化实践
听众收益
- 理解 AI 时代安全边界的变化:了解 Agent、智能硬件等新型 AI 应用带来的安全挑战。
- 获得端侧 Agent 安全建设思路:从权限、行为和合规等维度理解智能体安全设计。
- 了解 AI Security SDLC 的实践路径:理解 AI 如何进入安全测试、代码分析和安全运营等环节。
- 理解 AI 安全工程化的关键问题:了解如何将 AI 安全能力融入 CI/CD 和生产流程,并通过权限、护栏和验证机制提升可靠性。
by 张胤
中国计算机行业协会网络和数据安全专业委员会
副主任随着大模型、Agent 等 AI 技术从实验走向生产,AI 安全监管也正在从模型与内容安全,逐步延伸到数据、工具调用、业务场景以及 AI 系统的运行过程。对于企业而言,AI 合规不再只是上线前的一次性检查,而正在成为贯穿 AI 系统设计、开发、上线和运行的持续性工程问题。
本次分享将从新一代 AI 安全监管的关注重点出发,分析监管要求背后的风险治理逻辑,以及传统安全合规体系在 AI 场景下面临的新挑战。最终,希望从技术工程的视角回答一个核心问题:面对持续演进的 AI 监管,企业如何从“证明自己合规”,走向“持续证明 AI 可控”,将 AI 安全合规真正建设成为一种可落地、可验证、可持续的工程能力。
演讲大纲
1. AI 越来越能干,监管究竟在管什么?
- 从大模型到 Agent:AI 系统的风险边界发生了什么变化
- 困境在哪?当前 AI 安全监管与产业发展间的矛盾
- AI 产业发展及其衍生的易受监管关注的安全风险类型
- AI安全监管及其对产业发展走势的影响
2. 向谁学习?既有领域应对安全监管方式的经验教训
- 2-3个领域及其过往的真实实践案例
3. 关注什么?现时实施的安全监管政策及其意图分析
- AI 安全监管政策的出台时间线及其设计思路研究
- AI 安全监管动作的技术路径及其逻辑关联研究
4. 从何着手?适配于 AI 安全监管意图的合规应对探讨
- AI 安全监管的演进趋势分析
- 后续监管动作的落地路径探讨
- 未来监管政策的制度设计分析
- 业界的合规应对策略思考
- 管理层面:监管政策的深度理解和合规框架的建设更新。具体拟展开:政策内容的视角(理解监管政策内容对企业合规的中长期影响);执法力度视角(分析中短期应关注的技术风险点及控制);企业合规策略视角(建立能够符合监管意志的合规框架)
- 技术层面:建设既贴近监管技术规范又符合自身安全需求的技术合规能力。拟具体展开:技术标准视角(采用监管关注的技术标准规范);技术能力视角(满足监管所采用的技术监测手段);风险底线视角(守住安全技术建设中的红线底线必备要求,探寻最佳性价比的安全能力建设)
- AI 安全建设的技术实操建议
- 从“合规”走向“AI 风险工程”。从政策要求到企业风险地图;模型、数据、Agent、工具、业务场景的风险分级;评测、红队、Guardrail、权限、审计、可观测性等技术控制;建立从“风险识别 → 控制 → 验证 → 追溯”的闭环;从证明“合规”,走向持续证明“AI 可控”
- 让 AI 合规成为一种新的工程能力。合规从上线前检查走向运行时能力;从人工制度走向技术化、自动化、持续化治理;AI安全合规的终点探寻
实践痛点
- 在产业还在发展早期就实施过于严格的准入和管理手段会直接扼杀企业和行业
- 过度宽松的管理会导致AI失序、劣币驱逐良币,AI 企业竞争混乱
- 管理手势的临界点和尺度的拿捏很难做到不同地域、不同层级级别的执行统一,会造成政策失效和地区的差异性,直接影响到不同地区的 AI 发展
演讲亮点
- 依据一线的管理视角观察到的监管者对产业的看法和管理的目的
- 根据过去多个行业的安全监管案例提炼出的安全管理制度路径
听众收益
- 为业界的技术专家提供管理层面的观察视角
- 帮助业界从业者更好地理解AI安全法律法规和管理行为的深层含义和内核
- 帮助从业者理解安全监管对于现在和未来工作的影响,以及思考较好较高效的合规路径,以使其在发展上更无负担更有助力
关注主办方(InfoQ)
联系我们
交通指南
上海建工浦江皇冠假日酒店
Shanghai Construction Group Pujiang Crowne Plaza Hotel
地址:上海市闵行区陈行公路 3701 号

Copyright © 2026, Geekbang Technology Ltd. All rights reserved. 极客邦控股(北京)有限公司 | 京 ICP 备 16027448 号 - 5 京公网安备 11010502039052号 | 产品资质

微信咨询

电话咨询
联系电话:18514549229

领取往期热门演讲视频

如您在购票过程中遇到问题,请扫码咨询票务小助手