字节跳动某国际业务业务攻防方向负责人,拥有近十年网络安全从业经验,曾任职于奇虎 360、阿里云。长期从事 Web 安全、API 安全与 AI for Security 等研究,开源了 crawlergo、WatchAD 等安全项目,曾在 Black Hat Arsenal、DEF CON BTV 和 KCon 会议上分享安全研究成果。
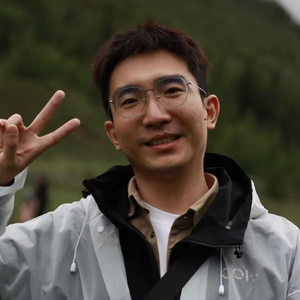
专题演讲嘉宾:于思
字节跳动安全攻防专家
by 于思
字节跳动
安全攻防专家在复杂业务系统中,真正高价值的漏洞往往不源于单个接口,而隐藏在业务规则、角色权限和状态流转的组合关系中。传统安全工具擅长识别已知缺陷,却难以理解业务语义,更难完成跨步骤的攻击推演。本次分享将介绍一种由大模型驱动的复杂业务漏洞挖掘思路:通过业务规则建模,让 AI 理解角色、对象、动作与约束;结合智能规划与动态验证,自动生成并评估潜在攻击路径。演讲将围绕方案设计、关键技术、实践挑战与经验思考展开,探讨大模型如何推动业务安全测试从规则匹配和单点检测,走向具备业务理解、路径推演和自主验证能力的新范式。
演讲提纲
1. 复杂业务漏洞挖掘面临的新挑战
- 为什么传统扫描方法难以发现复杂业务漏洞
- 大模型为业务安全测试带来的新机会
2. 面向漏洞挖掘的业务规则建模
- 如何让大模型理解业务角色、对象、流程与约束
- 如何将分散的业务知识转化为可推演的安全模型
3. 攻击路径的智能生成与动态验证
- 利用大模型规划跨角色、跨接口、跨状态的攻击路径
- 结合智能体与安全工具完成路径执行和结果验证
4. 实践挑战与未来展望
- 业务知识不完整、模型不确定性和复杂环境适配
- 从辅助安全专家走向自主业务攻防智能体
- AI 驱动的业务安全测试将如何演进
实践痛点
实践中需要平衡三组 tradeoff:通用建模与场景精度、路径探索广度与执行成本、智能体自主性与安全可控性。此外,复杂业务通常包含异步状态、时序依赖和外部风控,缺少稳定的业务结果判定机制,容易将正常策略、环境异常或无效数据误判为漏洞。如何做好状态复位、对照验证与人工确认,是落地过程中无法绕开的问题。
演讲亮点
- 面向漏洞挖掘的业务规则建模:不同于只对代码或接口进行语义检索,将业务角色、对象、动作、状态和约束组织成可推演模型,使大模型能够围绕业务规则和业务不变量发现异常组合
- 攻击路径生成与动态验证闭环:不止输出“可能存在风险”的分析结论,而是让大模型生成可执行的攻击路径,并根据工具执行和环境反馈持续调整,最终通过业务状态变化验证风险是否真实存在
听众收益
- 理解复杂业务漏洞与传统单接口漏洞的本质区别,以及大模型适合解决哪些问题
- 获得一套从业务知识组织、规则建模、攻击路径生成到动态验证的整体方法
- 了解大模型在业务安全场景中的真实局限、关键取舍和常见误区,避免方案停留在概念演示阶段
- 对业务安全测试从专家辅助工具向自主攻防智能体演进形成更清晰的判断
关注主办方(InfoQ)


联系我们
交通指南
上海建工浦江皇冠假日酒店
Shanghai Construction Group Pujiang Crowne Plaza Hotel
地址:上海市闵行区陈行公路 3701 号

Copyright © 2026, Geekbang Technology Ltd. All rights reserved. 极客邦控股(北京)有限公司 | 京 ICP 备 16027448 号 - 5 京公网安备 11010502039052号 | 产品资质

微信咨询

电话咨询
联系电话:18514549229

微信联系我们
如您在购票过程中遇到问题,请扫码咨询票务小助手