张胤,现任中国计算机行业协会网数专委副主任。长期从事数字经济产业和网络数据安全产业的政策研究与应用实践,支撑主管监管部门实施网络数据安全行业监管和产业推进。先后主持编制《上海市公共互联网网络安全事件突发事件应急预案》《上海市互联网网络安全信息通报实施办法》《上海市移动互联网应用程序个人信息和用户权益保护合规指南》等政策性文件,制定行业网络数据安全监管框架与制度,组织策划并实施省级网络安全攻防行动、数据安全专项行动、个人信息保护专项行动等多项行动方案,参与规划构建地方网络和数据安全管理体系,获得多项省部级荣誉表彰。
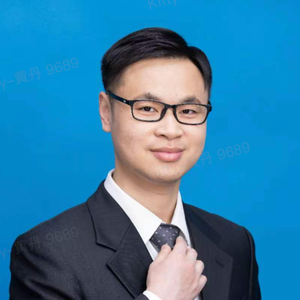
专题演讲嘉宾:张胤
中国计算机行业协会网络和数据安全专业委员会副主任
by 张胤
中国计算机行业协会网络和数据安全专业委员会
副主任随着大模型、Agent 等 AI 技术从实验走向生产,AI 安全监管也正在从模型与内容安全,逐步延伸到数据、工具调用、业务场景以及 AI 系统的运行过程。对于企业而言,AI 合规不再只是上线前的一次性检查,而正在成为贯穿 AI 系统设计、开发、上线和运行的持续性工程问题。
本次分享将从新一代 AI 安全监管的关注重点出发,分析监管要求背后的风险治理逻辑,以及传统安全合规体系在 AI 场景下面临的新挑战。最终,希望从技术工程的视角回答一个核心问题:面对持续演进的 AI 监管,企业如何从“证明自己合规”,走向“持续证明 AI 可控”,将 AI 安全合规真正建设成为一种可落地、可验证、可持续的工程能力。
演讲大纲
1. AI 越来越能干,监管究竟在管什么?
- 从大模型到 Agent:AI 系统的风险边界发生了什么变化
- 困境在哪?当前 AI 安全监管与产业发展间的矛盾
- AI 产业发展及其衍生的易受监管关注的安全风险类型
- AI安全监管及其对产业发展走势的影响
2. 向谁学习?既有领域应对安全监管方式的经验教训
- 2-3个领域及其过往的真实实践案例
3. 关注什么?现时实施的安全监管政策及其意图分析
- AI 安全监管政策的出台时间线及其设计思路研究
- AI 安全监管动作的技术路径及其逻辑关联研究
4. 从何着手?适配于 AI 安全监管意图的合规应对探讨
- AI 安全监管的演进趋势分析
- 后续监管动作的落地路径探讨
- 未来监管政策的制度设计分析
- 业界的合规应对策略思考
- 管理层面:监管政策的深度理解和合规框架的建设更新。具体拟展开:政策内容的视角(理解监管政策内容对企业合规的中长期影响);执法力度视角(分析中短期应关注的技术风险点及控制);企业合规策略视角(建立能够符合监管意志的合规框架)
- 技术层面:建设既贴近监管技术规范又符合自身安全需求的技术合规能力。拟具体展开:技术标准视角(采用监管关注的技术标准规范);技术能力视角(满足监管所采用的技术监测手段);风险底线视角(守住安全技术建设中的红线底线必备要求,探寻最佳性价比的安全能力建设)
- AI 安全建设的技术实操建议
- 从“合规”走向“AI 风险工程”。从政策要求到企业风险地图;模型、数据、Agent、工具、业务场景的风险分级;评测、红队、Guardrail、权限、审计、可观测性等技术控制;建立从“风险识别 → 控制 → 验证 → 追溯”的闭环;从证明“合规”,走向持续证明“AI 可控”
- 让 AI 合规成为一种新的工程能力。合规从上线前检查走向运行时能力;从人工制度走向技术化、自动化、持续化治理;AI安全合规的终点探寻
实践痛点
- 在产业还在发展早期就实施过于严格的准入和管理手段会直接扼杀企业和行业
- 过度宽松的管理会导致AI失序、劣币驱逐良币,AI 企业竞争混乱
- 管理手势的临界点和尺度的拿捏很难做到不同地域、不同层级级别的执行统一,会造成政策失效和地区的差异性,直接影响到不同地区的 AI 发展
演讲亮点
- 依据一线的管理视角观察到的监管者对产业的看法和管理的目的
- 根据过去多个行业的安全监管案例提炼出的安全管理制度路径
听众收益
- 为业界的技术专家提供管理层面的观察视角
- 帮助业界从业者更好地理解AI安全法律法规和管理行为的深层含义和内核
- 帮助从业者理解安全监管对于现在和未来工作的影响,以及思考较好较高效的合规路径,以使其在发展上更无负担更有助力
关注主办方(InfoQ)


联系我们
交通指南
上海建工浦江皇冠假日酒店
Shanghai Construction Group Pujiang Crowne Plaza Hotel
地址:上海市闵行区陈行公路 3701 号

Copyright © 2026, Geekbang Technology Ltd. All rights reserved. 极客邦控股(北京)有限公司 | 京 ICP 备 16027448 号 - 5 京公网安备 11010502039052号 | 产品资质

微信咨询

电话咨询
联系电话:18514549229

微信联系我们
如您在购票过程中遇到问题,请扫码咨询票务小助手