拥有云技术领域 10 年以上的工作经验。在 Kubernetes、软件定义网络、数据中心网络和虚拟化方面拥有丰富经验。近年来,他主要致力于领导 AIK(All in Kubernetes)项目,该项目目标在 Kubernetes 中构建下一代多租户数据中心基础设施。
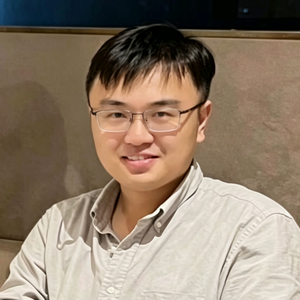
专题演讲嘉宾:方宇晨
上汽集团云计算中心架构师
by 方宇晨
上汽集团
云计算中心架构师Agent 时代,AI 应用正在从“生成内容”快速走向“自主执行”,可运行模型生成代码,操作浏览器,调用 MCP Tool 和内部业务系统。
企业级 Agent Infra 面临的核心矛盾:
- 运行时隔离要求高。Agent 会运行模型生成的未知代码,需要同时保证文件系统和内核的隔离,传统容器隔离无法单独承担完整安全边界。
- 网络环境复杂。Agent 既需要访问 Internet、模型 API 还有企业内部系统,需要同时提供独立的 L3/L4 网络隔离。
- 权限控制严格。一个 Agent 可以调用的 API 权限必须经过严格授权和控制。
- 凭证风险高。各类凭证一旦直接进入 Agent,理论上就可能被读取甚至泄漏。
实践思路
以 Kubernetes Agent Sandbox 作为可信执行环境,以 OVN-Kubernetes 构建多租户网络边界,以 Istio Sidecar 配合租户级别 Egress Gateway 构建 L7 服务访问平面,以 Keycloak 建立统一的Agent身份体系,并进一步实现 Agent 凭证代理和动态凭证交换。
演讲提纲
1. Agent 时代为什么需要新的企业基础设施
企业 Agent Infra 的核心问题已经不只是“如何运行 Agent”,而是如何建立 Agent 的执行边界、身份边界和网络边界。
企业级 Agent 至少需要四层
- Compute Isolation:Kubernetes Agent Sandbox
- L3/L4 Network Isolation:OVN-Kubernetes 多租户网络
- L7 Service/API Isolation: Istio Service Mesh
- Identity Isolation: Keycloak
2. Sandboxed Agent:Sandbox 成为 Agent 的可信执行空间
- Sandbox 作为承载 Agent 的运行时,提供可行的执行空间 gvisor/Kata
- 支持 Warm Pool, Template,Idle Reclaim, Snapshot 等能力
3. OVN-Kubernetes:构建企业 Agent 的多租户网络
Agent 网络隔离不能只依赖 Kubernetes NetworkPolicy,应当给不同租户建立真正独立的网络域。构建独立的L3/L4网络边界
OVN-Kubernetes支持
- 每租户独立逻辑网络
- 独立地址空间
- 独立路由域
- 租户间默认隔离
- NetworkPolicy 和 Service 的能力
- 租户级 Egress IP
- vxlan+evpn的多集群互通
4. Istio: 构建 Agent 的 L7 访问控制平面
Agent 不应该直接访问企业 API 和互联网,应尽可能将 Agent 之间的访问和外部访问收敛到可控制、可观测的方式
Envoy Sidecar负责:
- mTLS
- 强制路由代理
- Telemetry
Istio 控制面负责:
- Agent之间访问的 7 层路径
- AuthorizationPolicy 的权限
- Agent 访问外部网络的 Egress 路径
独立的 Egress Gateway 负责:
- 租户的所有出口流量
- 租户级出口策略审计
5. Keycloak:统一的 Agent 身份体系
使用 Keycloak 统一管理权限,调用服务需要更换 Token,使用短生命周期 Token 来提高安全性
- 每个 Agent 有独立的 K8s Service Accoun
- Keycloak 配置身份,Role,Scope,Audience
- Agent 通过 Keycloak 换取短时间 JWT token
- 使用 Istio 的 AuthorizationPolicy 决定访问是 Allow 还是 Deny
6. 目前的需要改进的点
- 简化 OVN-Kubernetes 的网络构建
- 管理 Token 的逻辑对 Agent 透明
- 外部 API Key 从 Agent 中移除,进行统一管理,在 Egress Gateway 出进行替换
实践痛点
- OVN-Kubernetes 的网络构建流程有待简化
- Token 的管理逻辑需要对 Agent 透明
- 需将外部 API Key 从 Agent 中移除,改为统一管理,在 Egress Gateway 处完成替换
演讲亮点
- 技术架构基于 Kubernetes 和成熟开源技术构建,不存在技术绑定问题
- 企业级解决方案通过运行时隔离,4 层网络隔离,7 层权限控制和用户管理能力构建完成的解决方案
听众收益
- 了解 Agent 的 Runtime 隔离方案
- 了解 Agent 的 4 层网络隔离方案
- 了解 Agent 的 7 层权限控制和用户管理方案
关注主办方(InfoQ)


联系我们
交通指南
上海建工浦江皇冠假日酒店
Shanghai Construction Group Pujiang Crowne Plaza Hotel
地址:上海市闵行区陈行公路 3701 号

Copyright © 2026, Geekbang Technology Ltd. All rights reserved. 极客邦控股(北京)有限公司 | 京 ICP 备 16027448 号 - 5 京公网安备 11010502039052号 | 产品资质

微信咨询

电话咨询
联系电话:18514549229

微信联系我们
如您在购票过程中遇到问题,请扫码咨询票务小助手